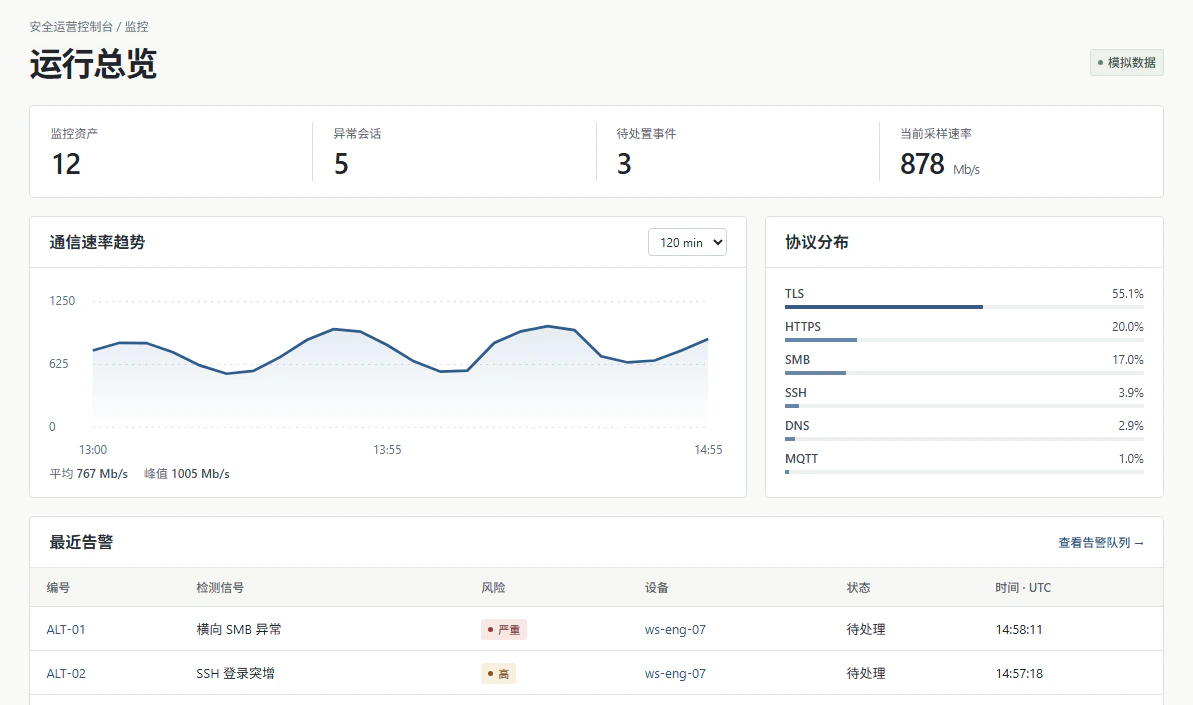
SAIPEDES Security 提供网络监控、威胁检测和事件调查的统一可视化工作台。
从发现异常到完成调查,四个模块共用一套资产和会话记录。
设备、接口和会话各有独立标识。分析员可以从告警回到对应的网络通信,也可以从设备查看关联的事件。
选择网络环境,查看调查的起点和核查方式。
先看连接由哪台设备发起,再核对两端所属区域。分辨例行业务访问和可能的横向移动。
从交换机接口追到业务会话,对照备份窗口和应用依赖,解释流量增长的原因。
按维护时段检查通信方向,识别办公区和控制区之间的异常访问。
将身份、设备与响应记录放回同一时间线,检查影响范围并交接调查。
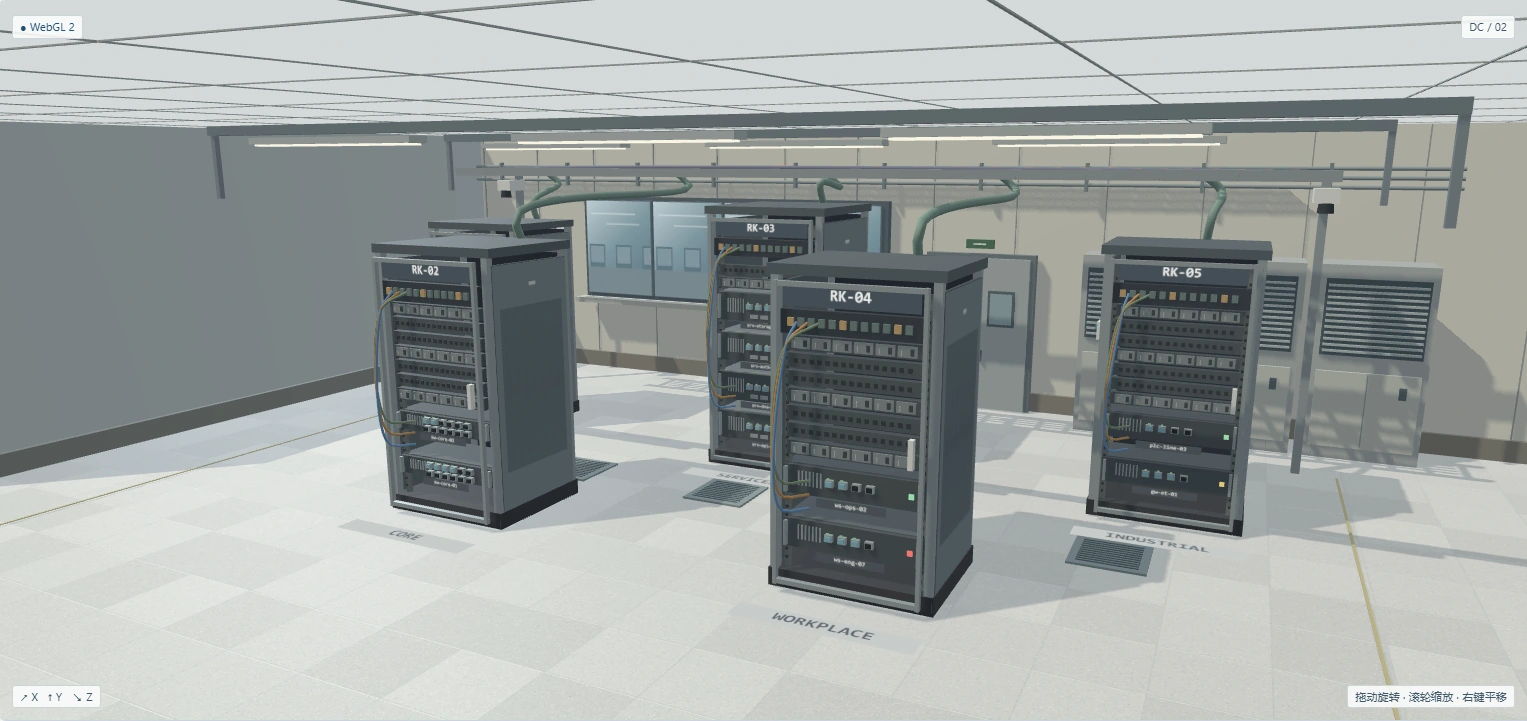
从机柜进入设备和端口,再打开对应会话。运营大厅、基础设施和网络拓扑三个视图使用与 SOC 控制台相同的演示数据。
从一条具体会话开始,了解网络调查的步骤与判断依据。
产品架构、检测逻辑和调查方法由不同角色共同设计。
通过 PCAP、指标列表与会话元数据练习不同工具间的证据交接。
了解团队的产品分工、演示服务范围和联系信息。